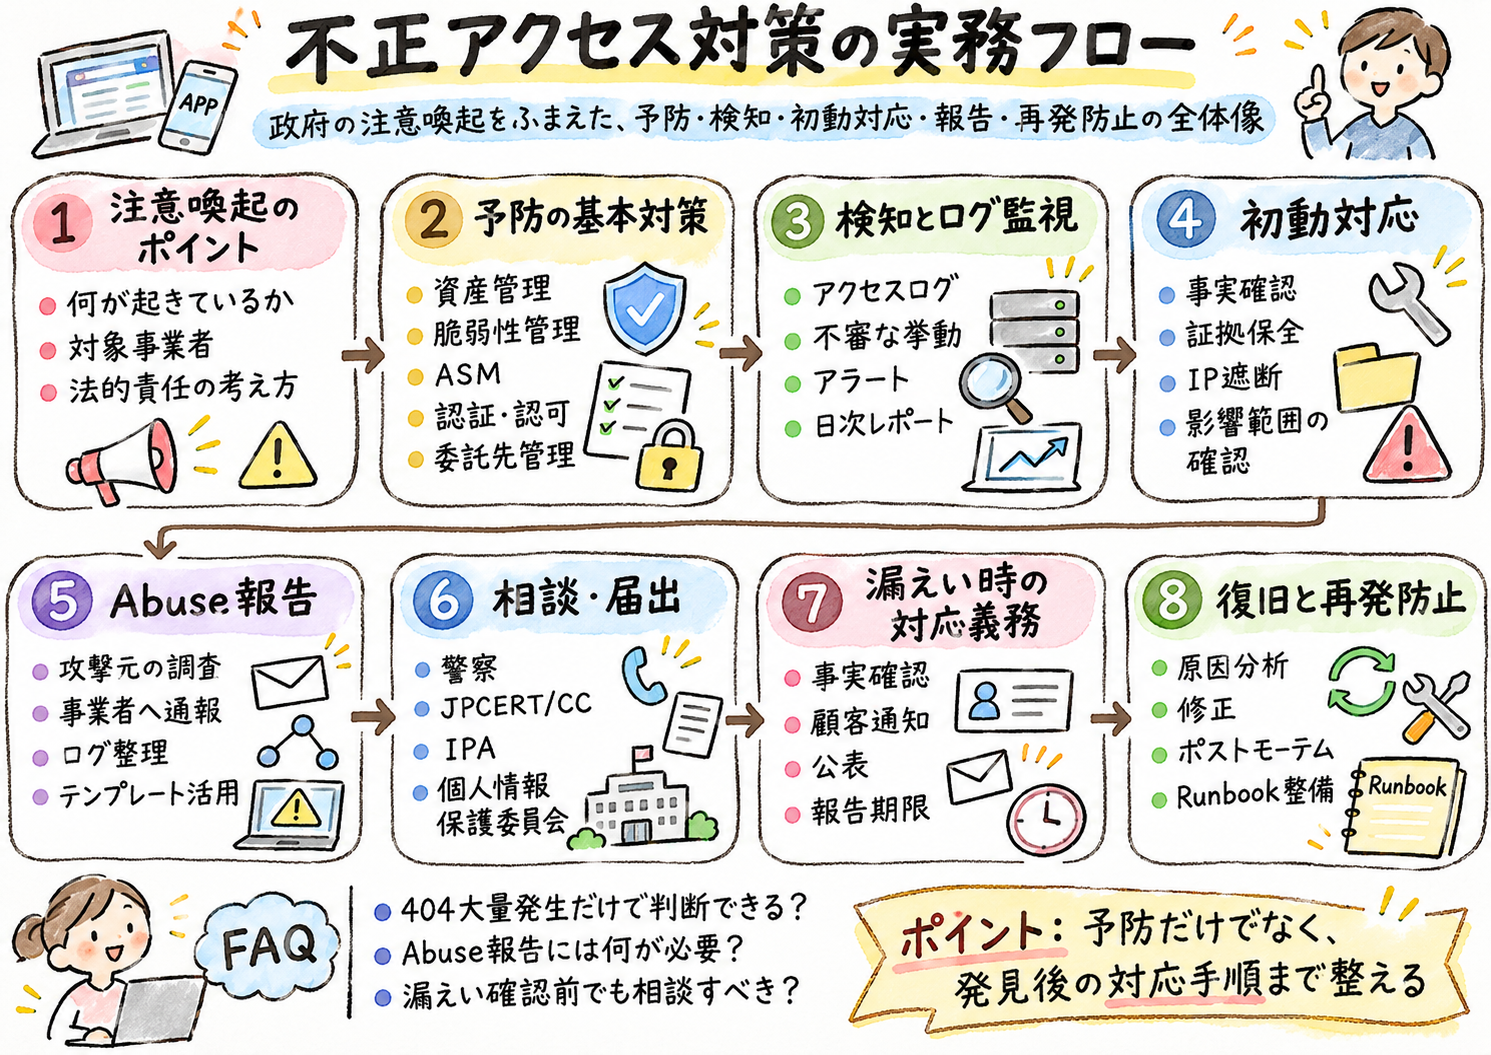
【2026年11月】政府が不正アクセス対策を注意喚起|企業が確認すべきセキュリティ対策と法的責任
2026年11月5日、内閣官房の国家サイバー統括室が事業者向けの注意喚起を公表しました。題名は「個人情報の漏えい等につながる不正アクセスへの対策について ~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~」です。
この記事では、注意喚起の内容、企業の法的責任、運営者が今日から確認できる手順をまとめます。政府の文書の記述と筆者の解釈は分けて書きます。
1. 国家サイバー統括室が不正アクセス対策を注意喚起
2026年11月5日の発表内容と背景
対象は「特にウェブサイトやモバイルアプリを使用した事業を運用し、個人情報を取り扱っている事業者等」です。ECサイトや会員機能のあるサービスは、この対象に含まれると考えられます。
文書は対策を義務として並べる形ではありません。位置づけは「各組織における対策の検討・実施にあたっての参考としてご活用いただければ幸いです」で、示されている対策も「対策例」という表現です。なお、2026年11月6日には、この注意喚起とは別に「サイバーセキュリティ緊急対策パッケージ」が関係閣僚会議で決定されています。
相次ぐ個人情報漏えい事件で確認された問題
原因とみられる事例として、文書は3つを挙げています。モバイルアプリの開発時のセキュリティ対策不足、ウェブサイト等の設定不備、サポート終了ソフトウェアや既知の脆弱性が未対策のソフトウェアの継続使用です。
文書は「自組織又は委託先における基本的な対策が十分でなかったことが原因とみられる事例を複数確認しております」と記しています。
攻撃者は、公開されている我が国のウェブサイト等を標的に大規模な調査を行い、侵入方法が見つかったサイトに侵入して個人情報を窃取したとみられる、と書かれています。特定の企業をねらったというより、穴が見つかった場所が使われた、と読むのが自然です。これは筆者の解釈です。
なぜ中小企業やECサイトも攻撃対象になるのか
文書は「攻撃の大規模化が容易になることで、事業規模の大小を問わず、幅広い事業者が攻撃対象となっていると考えられます」としています。規模が小さいことは守りになりません。背景として文書が挙げているのは、AI による攻撃の大規模化と、自組織・委託先を含む基本対策の不足です。
2. AIによって変化するサイバー攻撃の脅威
AIを活用した脆弱性探索と攻撃の自動化
文書は「標的の調査や侵害に AI を使用している可能性も高く」と書いています。標的を探す段階から侵害まで、AI が使われている可能性があるという指摘です。
複数の小さな脆弱性を組み合わせた侵入
文書は「これまでの脆弱性診断では比較的低いと評価されたリスクであっても、それが組み合わされることで侵入の原因となった可能性のある事例もみられる」と書いています。
個別には小さい穴でも、つなげると侵入の道になります。文書が挙げる要素だけでも、公開された管理画面の認証情報の悪用、認証回避、意図しないファイル公開があります。筆者の整理では、これを1つずつ消すことがリスクを下げる近道になります。
従来の脆弱性診断だけでは不十分なのか
診断が不要という意味ではありません。結果が「低」でも安全が保証されるわけではない、という意味だと読めます。診断はある時点の状態を切り取る検査で、状態は日々変わります。文書が「継続的な」を繰り返すのはこのためだと考えられます。これは筆者の整理です。
3. 政府が示した具体的なセキュリティ対策
文書の対策は、運用・管理段階、設計・開発段階、サプライチェーンの3つに分かれています。
デジタル資産・ソフトウェア構成の把握(SBOM・SCA)
SBOM はソフトウェア構成表、SCA はその一覧と脆弱性情報を突き合わせる分析です。文書は SBOM について「脆弱性情報との継続的な照合、影響範囲の特定、修正又は緩和策の実施までを一連の運用として確保する必要がある」と注記しています。
継続的な脆弱性管理と修正パッチの適用
「デジタル資産の適切な把握及び脆弱性の解消」の節には、対策例が4つあります。ソフトウェア構成情報の把握と管理(前の節で扱いました)、脆弱性情報の継続的な収集と影響確認、対応の優先順位と期限の決定、緩和策の実施と是正状況の管理です。
情報の出どころは、CISA の KEV カタログ、製品ベンダー、NVD、JVN、脆弱性管理ツールです。優先順位は、深刻度、悪用状況、インターネット経由での悪用可能性、システムの重要度及び事業への影響を踏まえた基準を、あらかじめ決めておきます。
直ちに修正できない場合は、機能の停止やアクセス制限で緩和します。悪用が確認されている脆弱性は、関連するログで侵害の兆候を調べます。
アタックサーフェス管理(ASM)と不要な公開機能の停止
アタックサーフェスは、外部から攻撃に使える入り口の総体です。ASM は、その入り口を外部から観測して洗い出す取り組みです。
攻撃の例として、公開されたシステム管理画面への推測されやすい認証情報の悪用、総当たり攻撃、認証機能の脆弱性を悪用した認証回避、本来外部公開を想定していないデバッグ用機能やシステム管理用エンドポイントの露出が挙げられています。
対策は、ASM 等で外部から観測できる資産を探して社内の管理情報と突き合わせ、不要な公開機能を停止するか制限することです。クラウドストレージの共有設定、ファイアウォールの不要な許可、ウェブサーバーの意図しないファイル公開も確認します。
文書は振り分けの設定まで確認を求めています。リバースプロキシ、ロードバランサー、API ゲートウェイ等の振り分けルールや優先順位、想定外の URL パスへのデフォルトの応答動作を確認し、本来公開すべきでない機能に外部から到達できないことを検証する、という記載です。
AIを活用した脆弱性診断・ログ監視
防御側も AI を使うことを「積極的に検討」しつつ、「根拠や妥当性を確認し、最終的な対応判断については人による確認を行う」としています。
ログ監視では、SOC(監視の専任組織)、SIEM(ログの集約と相関分析)、EDR(端末側の検知と対応)、SOAR(対応手順の自動化)が挙げられています。
Webアプリ・APIの認証と認可の強化
この段階の対策は3つです。セキュリティ・バイ・デザイン、API のセキュリティ対策の強化、公開前の脆弱性診断です。セキュリティ・バイ・デザインは、設計段階から安全性を組み込む考え方で、後から直すより設計時に防ぐ方が、費用も影響も小さく済みます。
API については、NICT が注意喚起する「A2B(App-to-Backend)攻撃」に言及があります。公開アプリを解析して API の接続先や仕様を把握し、アプリを介さずにバックエンド API を直接攻撃する手法です。認可の不備は、BOLA(オブジェクトレベルの認可不備)と BFLA(機能レベルの認可不備)に分けられています。
対策は、認証情報のハードコーディングの禁止、シークレットマネージャーの利用、最小権限、有効期間とローテーション、シークレットスキャン、レート制限です。
公開前の診断では、SQL インジェクション、OS コマンドインジェクション、リモートコード実行、SSRF、ディレクトリトラバーサルが例示されています。目的と範囲を明確にし、是正の結果を確認します。第三者に委託する場合は、情報セキュリティサービス基準への適合と手動検証の有無を確認します。
開発委託先・OSSを含めたサプライチェーン管理
文書は、委託先の環境を足掛かりに発注元へ侵入される事案に言及しています。接続経路では、VPN、リモートデスクトップ、保守用回線への多要素認証、接続元 IP の制限、作業時だけ接続を開く運用が挙げられています。委託先のアカウントと管理者権限も棚卸しの対象です。
契約では、再委託の手続き、インシデントの通知義務、契約終了時のデータ消去を明記します。文書は、委託先の監督について個人情報保護法第25条にも触れています。制度面では SCS 評価制度(2027年3月に申請受付開始予定)とゼロトラストにも言及があります。
OSS については、サポート終了の把握と NVD や JVN での照合が求められています。すぐに更新できない場合は WAF 等で暫定的に防御します。委託開発では SBOM の提出を受け、検収時に突き合わせ、SCA で継続的に監視します。
4. セキュリティ対策を怠ると法的責任を問われるのか?
「参考」とされた政府の対策例に法的拘束力はあるのか
文書は対策を「参考」として示し、「対策例」として並べています。この注意喚起は法令ではなく、それ自体が新しい義務を作るものでもありません。ただし、義務がないことは、何もしなくてよいことを意味しません。義務の内容は別の法令で決まっています。
個人情報保護法が求める安全管理措置
個人情報保護法第23条は、個人情報取扱事業者に対し、個人データの漏えい、滅失又は毀損の防止その他の安全管理のために「必要かつ適切な措置」を講じることを定めています。努力義務ではなく義務です。
第24条は従業者の監督、第25条は委託先の監督を定め、いずれも「必要かつ適切な監督」を求めています。個人情報保護委員会のFAQは「第24条及び第25条は、第23条の安全管理措置の一環として、従業者及び委託先に対する監督義務を明記するもの」と説明しています。
ガイドライン(通則編)は「必要かつ適切」の中身を、漏えい時の権利利益の侵害の大きさ、事業の規模及び性質、取扱状況、記録媒体の性質等に起因するリスクに応じたものとしています。一律のチェックリストではありません。別添「講ずべき安全管理措置の内容」は、基本方針の策定、取扱い規律の整備、組織的・人的・物理的・技術的安全管理措置、外的環境の把握を挙げています。
改正法案は2026年4月7日に国会へ提出され、7月10日に成立し、7月17日に改正法(令和八年法律第五十六号)として公布されました。一部は公布日に施行済みで、別の一部は2027年1月17日に、残りは公布日から2年以内に政令で定める日から施行されます。e-Gov では、未施行の部分が改正として表示されています。本記事の第23条から第26条の記述は、2026年11月18日時点で施行されている現行法にもとづくものです。施行後は、最新の条文を e-Gov で確認してください。
SQLインジェクション事件の裁判例と事業者の注意義務
1つ目は、東京地方裁判所の平成26年1月23日の判決です(判例時報2221号71頁)。通信販売等を行う会社が商品のウェブ受注システムの設計や保守を委託し、2011年4月の SQL インジェクション攻撃でクレジットカード情報を含む個人情報が漏えいしたとされています。発注元は受託者に、債務不履行として1億円を超える損害賠償を請求しています。
判決は、発注を受けた以上「その当時の技術水準に沿ったセキュリティ対策を施したプログラムを提供することが黙示的に合意されていた」と認定しました。経済産業省の2006年2月の注意喚起と IPA の2007年4月の文書を根拠に、バインド機構の使用またはエスケープ処理という SQL インジェクション対策を施す義務を認めています。
賠償は過失相殺3割を経て2,200万円余りが認容され、確定しました。請求額の相当部分は棄却され、売上損失は立証不足として大幅に限定されています。
2つ目は、東京地方裁判所の平成30年10月26日の判決です(平成29年(ワ)第40110号)。車とバイクの一括査定システムの開発委託で SQL インジェクション対策が不十分だった事案で、使用者責任が認められ、約923万円の請求に対して約95万円が認容されました。抜本的な修正の費用は認められず、売上減も2日分にとどまっています。実際の漏えいは確認されていない類型です。
政府の注意喚起は今後の責任判断に影響するのか
1つ目の判決では、行政の注意喚起が「当時の技術水準」を認定する材料として使われました。裁判所は、注意喚起を手がかりに、求めるべき対策の内容を具体的に決めています。
筆者の整理では、今回の注意喚起も同じように働く可能性があります。将来、対策が問われる場面で、政府が何を求めていたかは判断材料の1つになりえます。ただし、責任の有無は個別の事情で決まり、契約の内容、扱う情報の種類、システムの規模などが関わります。
6. よくある質問(FAQ)
今回の注意喚起はすべての企業が対象ですか?
文書の対象は「特にウェブサイトやモバイルアプリを使用した事業を運用し、個人情報を取り扱っている事業者等」です。
政府が示した対策は法律上の義務ですか?
注意喚起そのものは法令ではなく、新しい義務を作るものでもありません。一方で、個人情報保護法第23条などの義務は別に存在します。第23条の「必要かつ適切な措置」の中身は、漏えい時の権利利益の侵害の大きさや、事業の規模・性質、取扱状況などのリスクに応じて決まります。民事上の責任が問われる場面では、これに加えて当時の技術水準も考慮されます。
中小企業でも脆弱性診断は必要ですか?
文書は、事業規模の大小を問わず幅広い事業者が攻撃対象になっていると書いています。まずは公開されている管理画面や API の確認から始める進め方があります。
AIによるセキュリティ診断は有効ですか?
文書は、防御側も AI の活用を「積極的に検討」しつつ、根拠や妥当性を確認し、最終的な判断は人が行うとしています。
セキュリティ対策を外注していれば責任はありませんか?
いいえ。委託しても、委託元の監督義務(法25条)は残ります。文書も、委託先のアカウントの棚卸しや契約への明記を対策例に挙げています。委託先の行為による損害が委託元の責任になるかどうかは、個別の事情によります。
7. まとめ|不正アクセス対策を継続的な運用へ
1点目は、事業規模を問わず、基本対策の継続が重要だということです。攻撃の大規模化が容易になり、標的は広がっています。
2点目は、資産管理、脆弱性管理、監視を日常業務に組み込むことです。月次や四半期の確認として回し、先ほどの表を出発点にします。
3点目は、政府の公式資料と参考ガイドラインを使うことです。注意喚起は13ページで、ASM 導入ガイダンスや IPA の各ガイドラインと組み合わせて読むと実務に落としやすいと考えます。
法的責任の話は、義務があるかないかの二択ではありません。何をどこまでやったかを説明できる状態が、結果として備えになります。なお、本記事は民事上の責任と個人情報保護法を中心に整理しました。刑事責任や不正アクセス禁止法は扱っていません。
株式会社旗指物では、ECサイトやWebサービスの制作と運用の相談を受けています。セキュリティ対策の現状確認や、公開前のチェック項目の整理についてもご相談いただけます。お問い合わせは フォーム からご連絡ください。
本記事は、2026年11月18日時点で公開されている情報にもとづく一般的な解説です。法的助言ではありません。個別の判断は、弁護士などの専門家にご相談ください。法改正や注意喚起に動きがあった場合は、この記事を更新します。
参考リンク(最終確認日 2026年11月18日)
- 一次資料
- 注意喚起の一覧
- サイバー対応特設サイト
- 国家サイバー統括室(内閣官房)
- サイバーセキュリティ緊急対策パッケージ
- 個人情報保護委員会 ガイドライン(通則編)
- 個人情報保護委員会 FAQ(23条と24条・25条の関係)
- 個人情報保護委員会 令和8年改正個人情報保護法について
- 個人情報保護法(e-Gov)
- 改正法 令和八年法律第五十六号(e-Gov)
- 経産省 ASM導入ガイダンス
- 経産省 SBOM導入に関する手引
- IPA 安全なウェブサイトの運用管理に向けての20ヶ条
- IPA ECサイト構築・運用セキュリティガイドライン
- IPA 中小企業の情報セキュリティ対策ガイドライン
- NICT の注意喚起(アプリ解析からのサーバ攻撃)
- JVN
- 判例研究(東京地判平成26年1月23日)
- 裁判例の実務まとめ
- 判例メモ(東京地判平成30年10月26日)
コメント